

Bu belgede, Fleet Engine sisteminizin üç temel ortamı (arka uç sunucunuz, Fleet Engine sunucunuz ve istemci uygulamalarınız ile web siteleriniz) arasındaki bilgi alışverişinin Fleet Engine tarafından nasıl güvence altına alındığı açıklanmaktadır.
Fleet Engine, en az ayrıcalık ilkesini kullanarak güvenliği iki temel şekilde yönetir:
Uygulama Varsayılan Kimlik Bilgileri (ADC): Sunucudan sunucuya iletişim gibi yüksek ayrıcalıklı ortamlarda kullanılır. Arka uç sunucunuz Fleet Engine'de araç ve yolculuk oluşturup bunları yönetirken kullanılır. Ayrıntılar için Uygulama Varsayılan Kimlik Bilgileri başlıklı makaleyi inceleyin.
JSON Web Jetonları (JWT): Akıllı telefonlarda ve tarayıcılarda çalışan istemci uygulamaları gibi güven düzeyinin düşük olduğu ortamlar için. Fleet Engine'de araç konumunu güncelleme gibi daha düşük ayrıcalıklı işlemleri gerçekleştirmek için kullanılır.
Düşük güvenli ortamlarda gereken JWT'ler, hizmet hesabı gizli anahtarlarını korumak için arka uç sunucunuz tarafından oluşturulur ve verilir. Ayrıca, Fleet Engine'e özel ek talepler içerir. Ayrıntılar için JSON Web Jetonları bölümüne bakın.
Örneğin, bir sürücü uygulamanız varsa sürücüler Fleet Engine'deki verilere uygulama üzerinden erişir. Uygulamanın kimliği, arka uç sunucunuzdan aldığı JWT'ler kullanılarak doğrulanır. Hizmet hesabı rolüyle birlikte JWT iddiaları, sürücü uygulamasının sisteminizin hangi bölümlerine erişebileceğini ve neler yapabileceğini belirler. Bu yaklaşım, erişimi yalnızca sürüş görevlerini tamamlamak için gereken verilerle sınırlar.
Fleet Engine, aşağıdakileri sağlamak için bu güvenlik yaklaşımlarını kullanır:
Kimlik doğrulama, isteği gönderen tarafın kimliğini doğrular. Fleet Engine, yüksek güvene sahip ortamlarda ADC'yi, düşük güvene sahip ortamlarda ise JWT'yi kullanır.
Yetkilendirme, kimliği doğrulanmış bir öğenin hangi kaynaklara erişebileceğini belirtir. Fleet Engine, Google Cloud IAM rolleriyle hizmet hesaplarının yanı sıra kimliği doğrulanmış öğelerin, istedikleri verileri görme veya değiştirme iznine sahip olmasını sağlayan JWT taleplerini kullanır.
Sunucu ve istemci güvenliği ayarları
Fleet Engine ile güvenliği etkinleştirmek için arka uç sunucunuzda, istemci uygulamalarınızda ve web sitelerinizde gerekli hesapları ve güvenliği ayarlayın.
Aşağıdaki şemada, arka uç sunucunuzda ve istemci uygulamalarınızda güvenliği ayarlama adımlarına genel bir bakış sunulmaktadır.
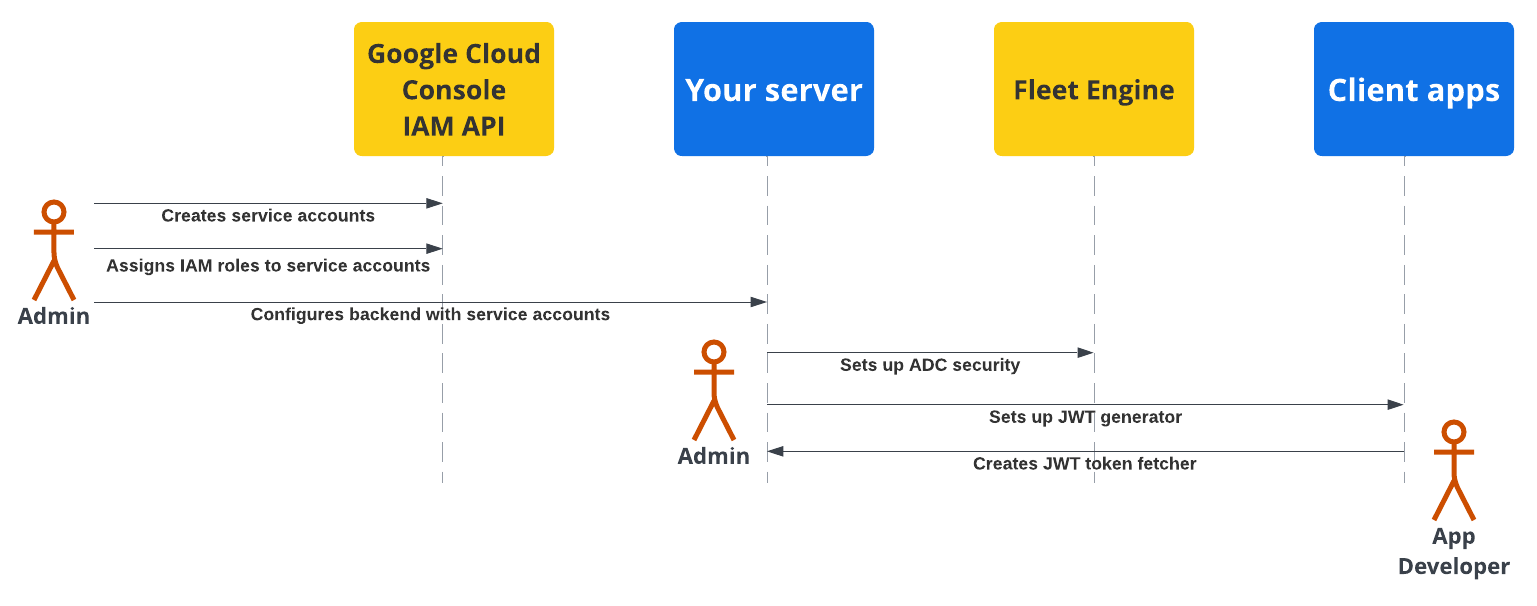
Daha fazla bilgi için aşağıdaki bölümleri inceleyin.
Arka uç sunucusu güvenlik kurulumu
Filo yöneticisinin aşağıdaki adımları uygulaması gerekir:
Hizmet hesapları oluşturma ve yapılandırma:
Google Cloud Console'da hizmet hesapları oluşturun.
Hizmet hesaplarına belirli IAM rolleri atayın.
Arka uç sunucunuzu oluşturulan hizmet hesaplarıyla yapılandırın. Ayrıntılı bilgi için Hizmet hesabı rolleri başlıklı makaleyi inceleyin.
Fleet Engine ile güvenli iletişimi yapılandırma (ADC): Arka uçunuzu, uygun *Yönetici hizmet hesabı ile Uygulama Varsayılan Kimlik Bilgileri'ni kullanarak Fleet Engine örneğinizle iletişim kuracak şekilde yapılandırın. Ayrıntılı bilgi için Uygulama Varsayılan Kimlik Bilgileri başlıklı makaleyi inceleyin.
İstemci uygulamalarıyla güvenli iletişimi yapılandırma (JWT): İstemci uygulamaları ve izleme web siteleri için uygun talepler içeren JWT'ler oluşturmak üzere bir JSON Web Token oluşturucu oluşturun. Ayrıntılı bilgi için JSON web jetonları verme başlıklı makaleyi inceleyin.
Uygulama güvenlik ayarları
Uygulama geliştiricilerin, arka uç sunucunuz tarafından oluşturulan JSON web jetonlarını istemci uygulamalarına veya web sitelerine getirme ve bunları Fleet Engine ile güvenli bir şekilde iletişim kurmak için kullanma yöntemini eklemesi gerekir. Ayrıntılı bilgi için ihtiyacınız olan uygulamaların Sürücü Deneyimi veya Tüketici Deneyimi dokümanlarındaki kurulum talimatlarına bakın.
Sunucu ve istemci uygulaması güvenlik akışı
Aşağıdaki sıra şeması, arka uç sunucusuyla ADC ve istemci uygulamaları ile web siteleriyle JWT'ler kullanılarak Fleet Engine ile sunucu ve istemci uygulaması kimlik doğrulama ve yetkilendirme akışını gösterir.

Arka uç sunucunuz, Fleet Engine'de araç ve seyahat ya da görev oluşturur.
Arka uç sunucunuz bir geziyi veya görevi bir araca atar: Sürücü uygulaması, etkin olduğunda atamayı alır.
Arka uç sunucunuz: Atanan görev veya yolculuk için uygun IAM rolüne sahip ilgili hizmet hesabı için bir JWT imzalar ve yayınlar.
İstemci uygulaması: İstemci uygulaması, alınan JWT'yi kullanarak Fleet Engine'e araç konumu güncellemeleri gönderir.
Sırada ne var?
- Fleet Engine projenizi oluşturun.
- Sunucunuzdan nasıl JSON web jetonları vereceğinizi öğrenin.
- Hizmet hesabı rolleri hakkında daha fazla bilgi edinin.
- JWT'ler hakkında daha fazla bilgi edinin.